
セキュリティ
サイドメニューの「セキュリティ」を選択すると、セキュリティに関する情報を閲覧できます。
ここでは「パスワードポリシー」「アクセス制限」「二段階認証設定」を管理しています。
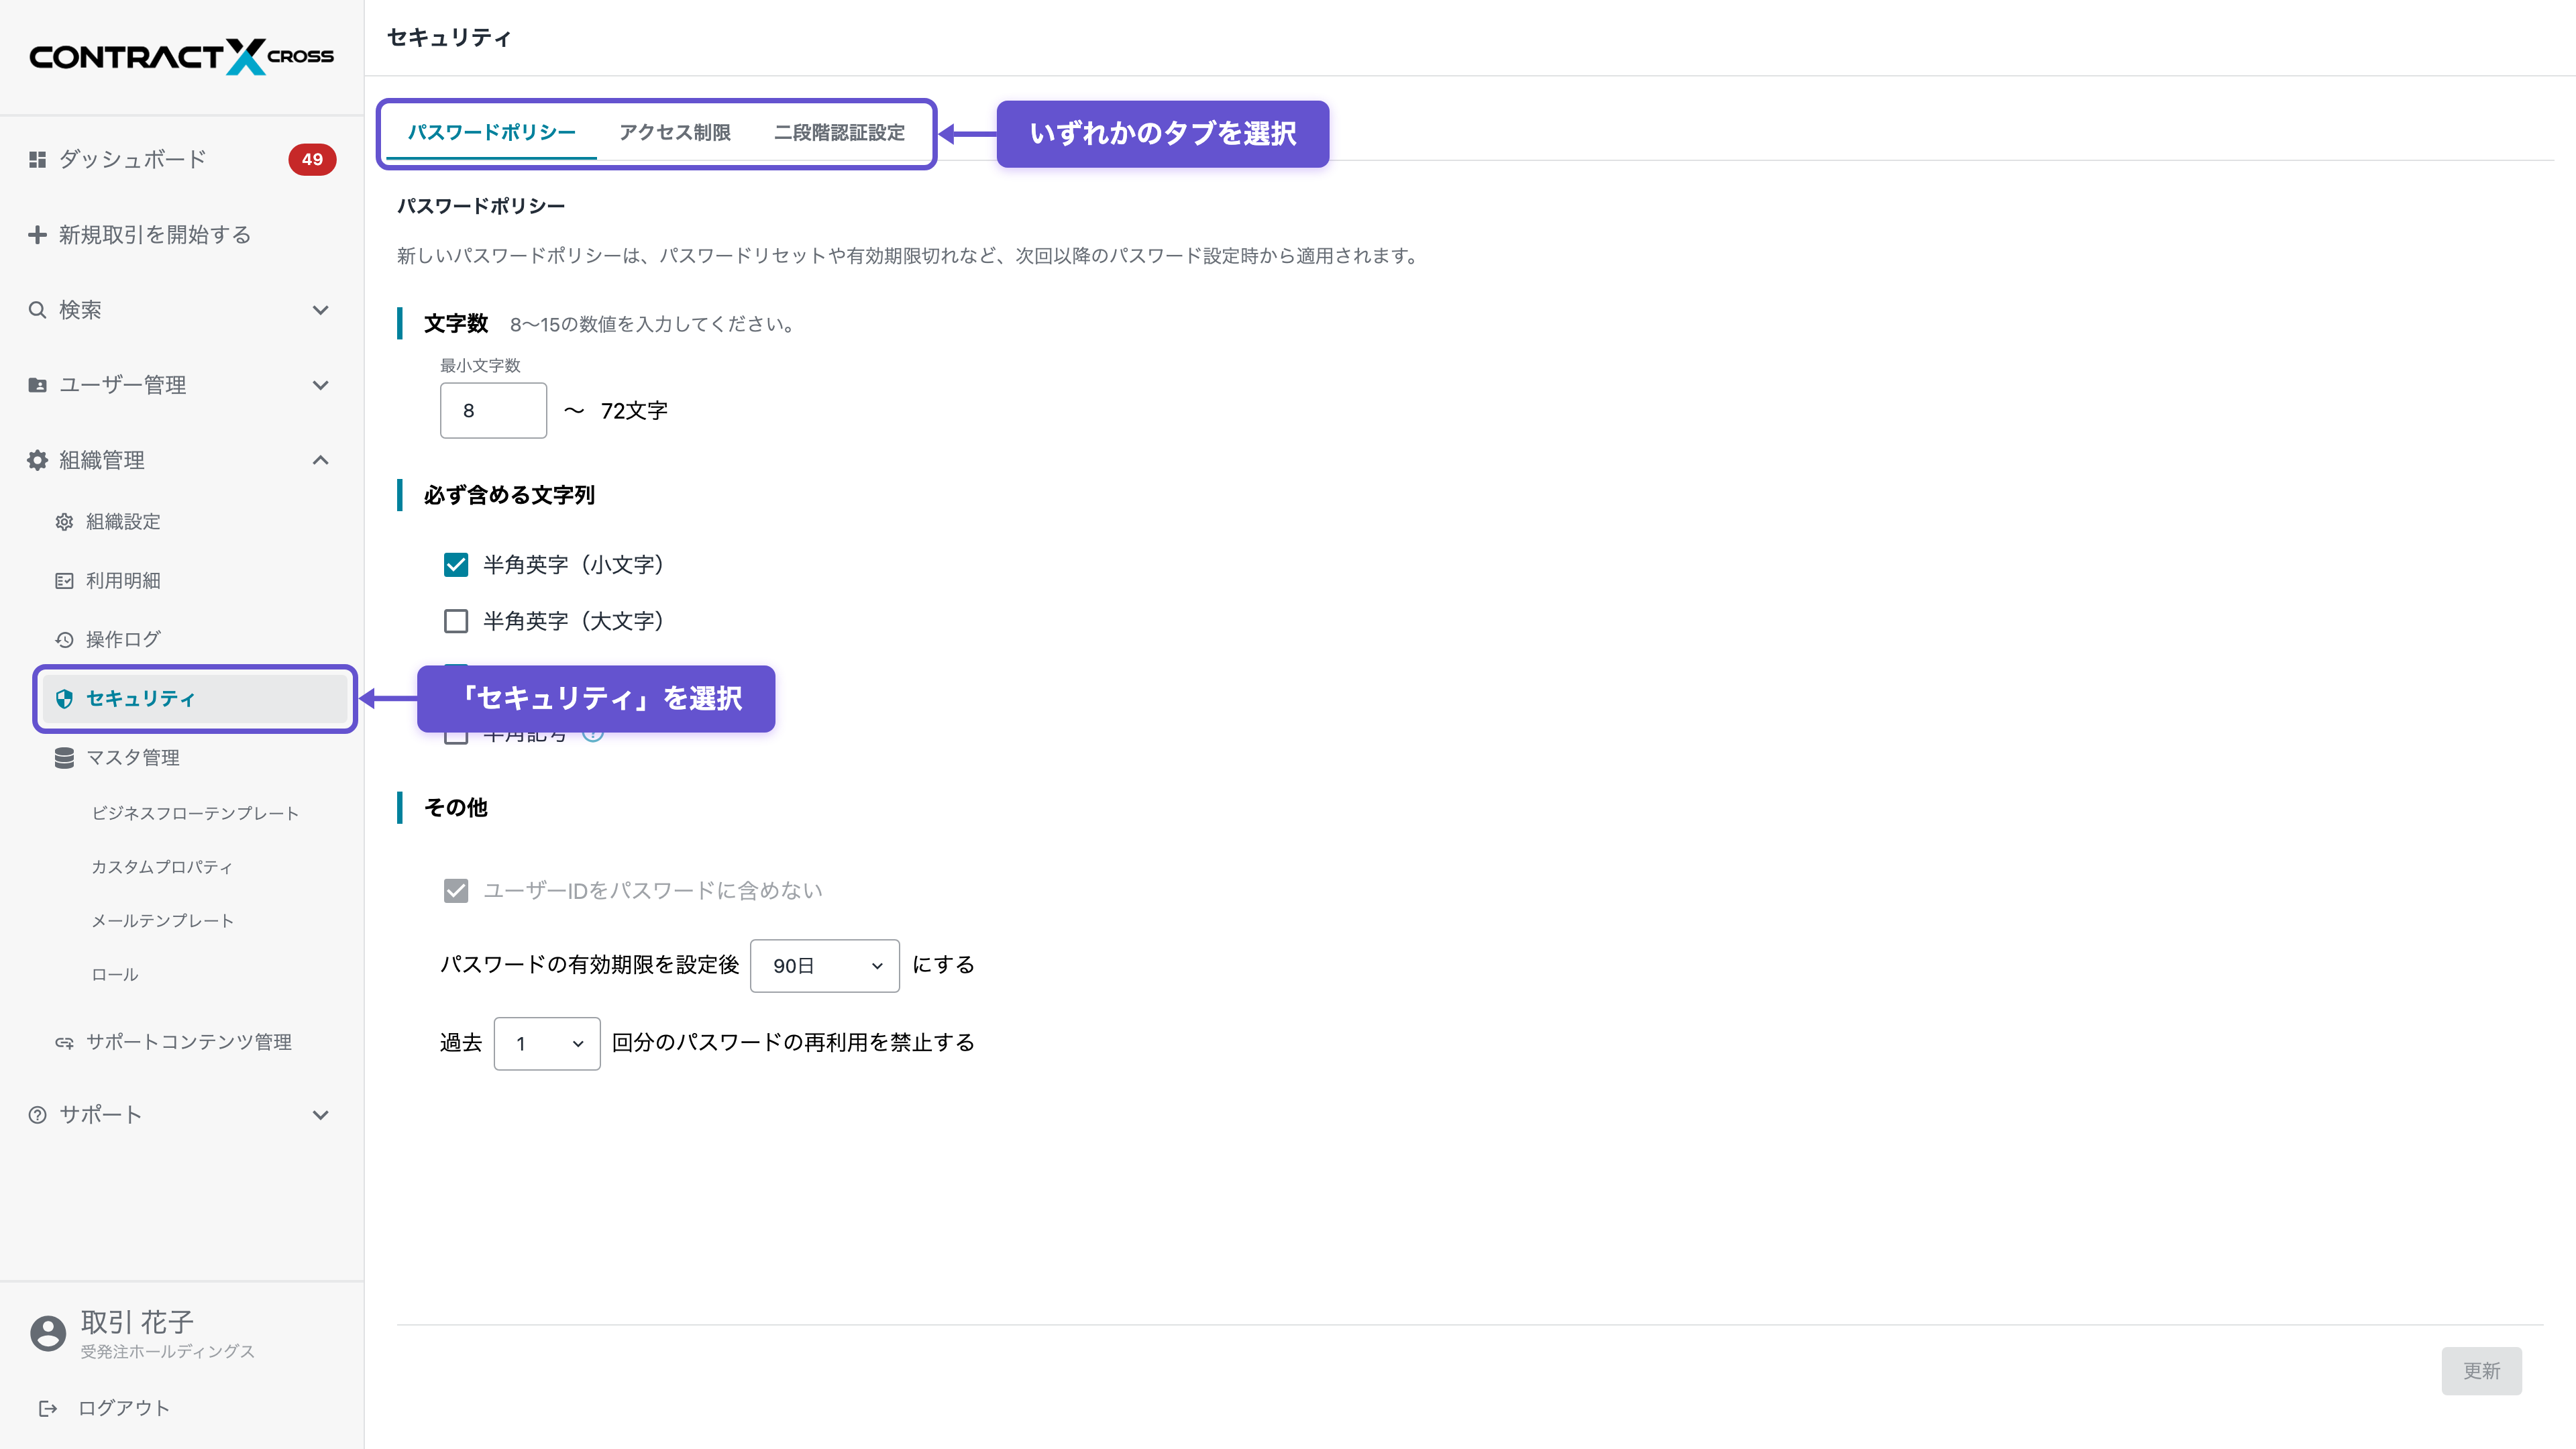
パスワードポリシー
ユーザーのパスワードに関するポリシーを設定できます。
パスワードポリシーの更新
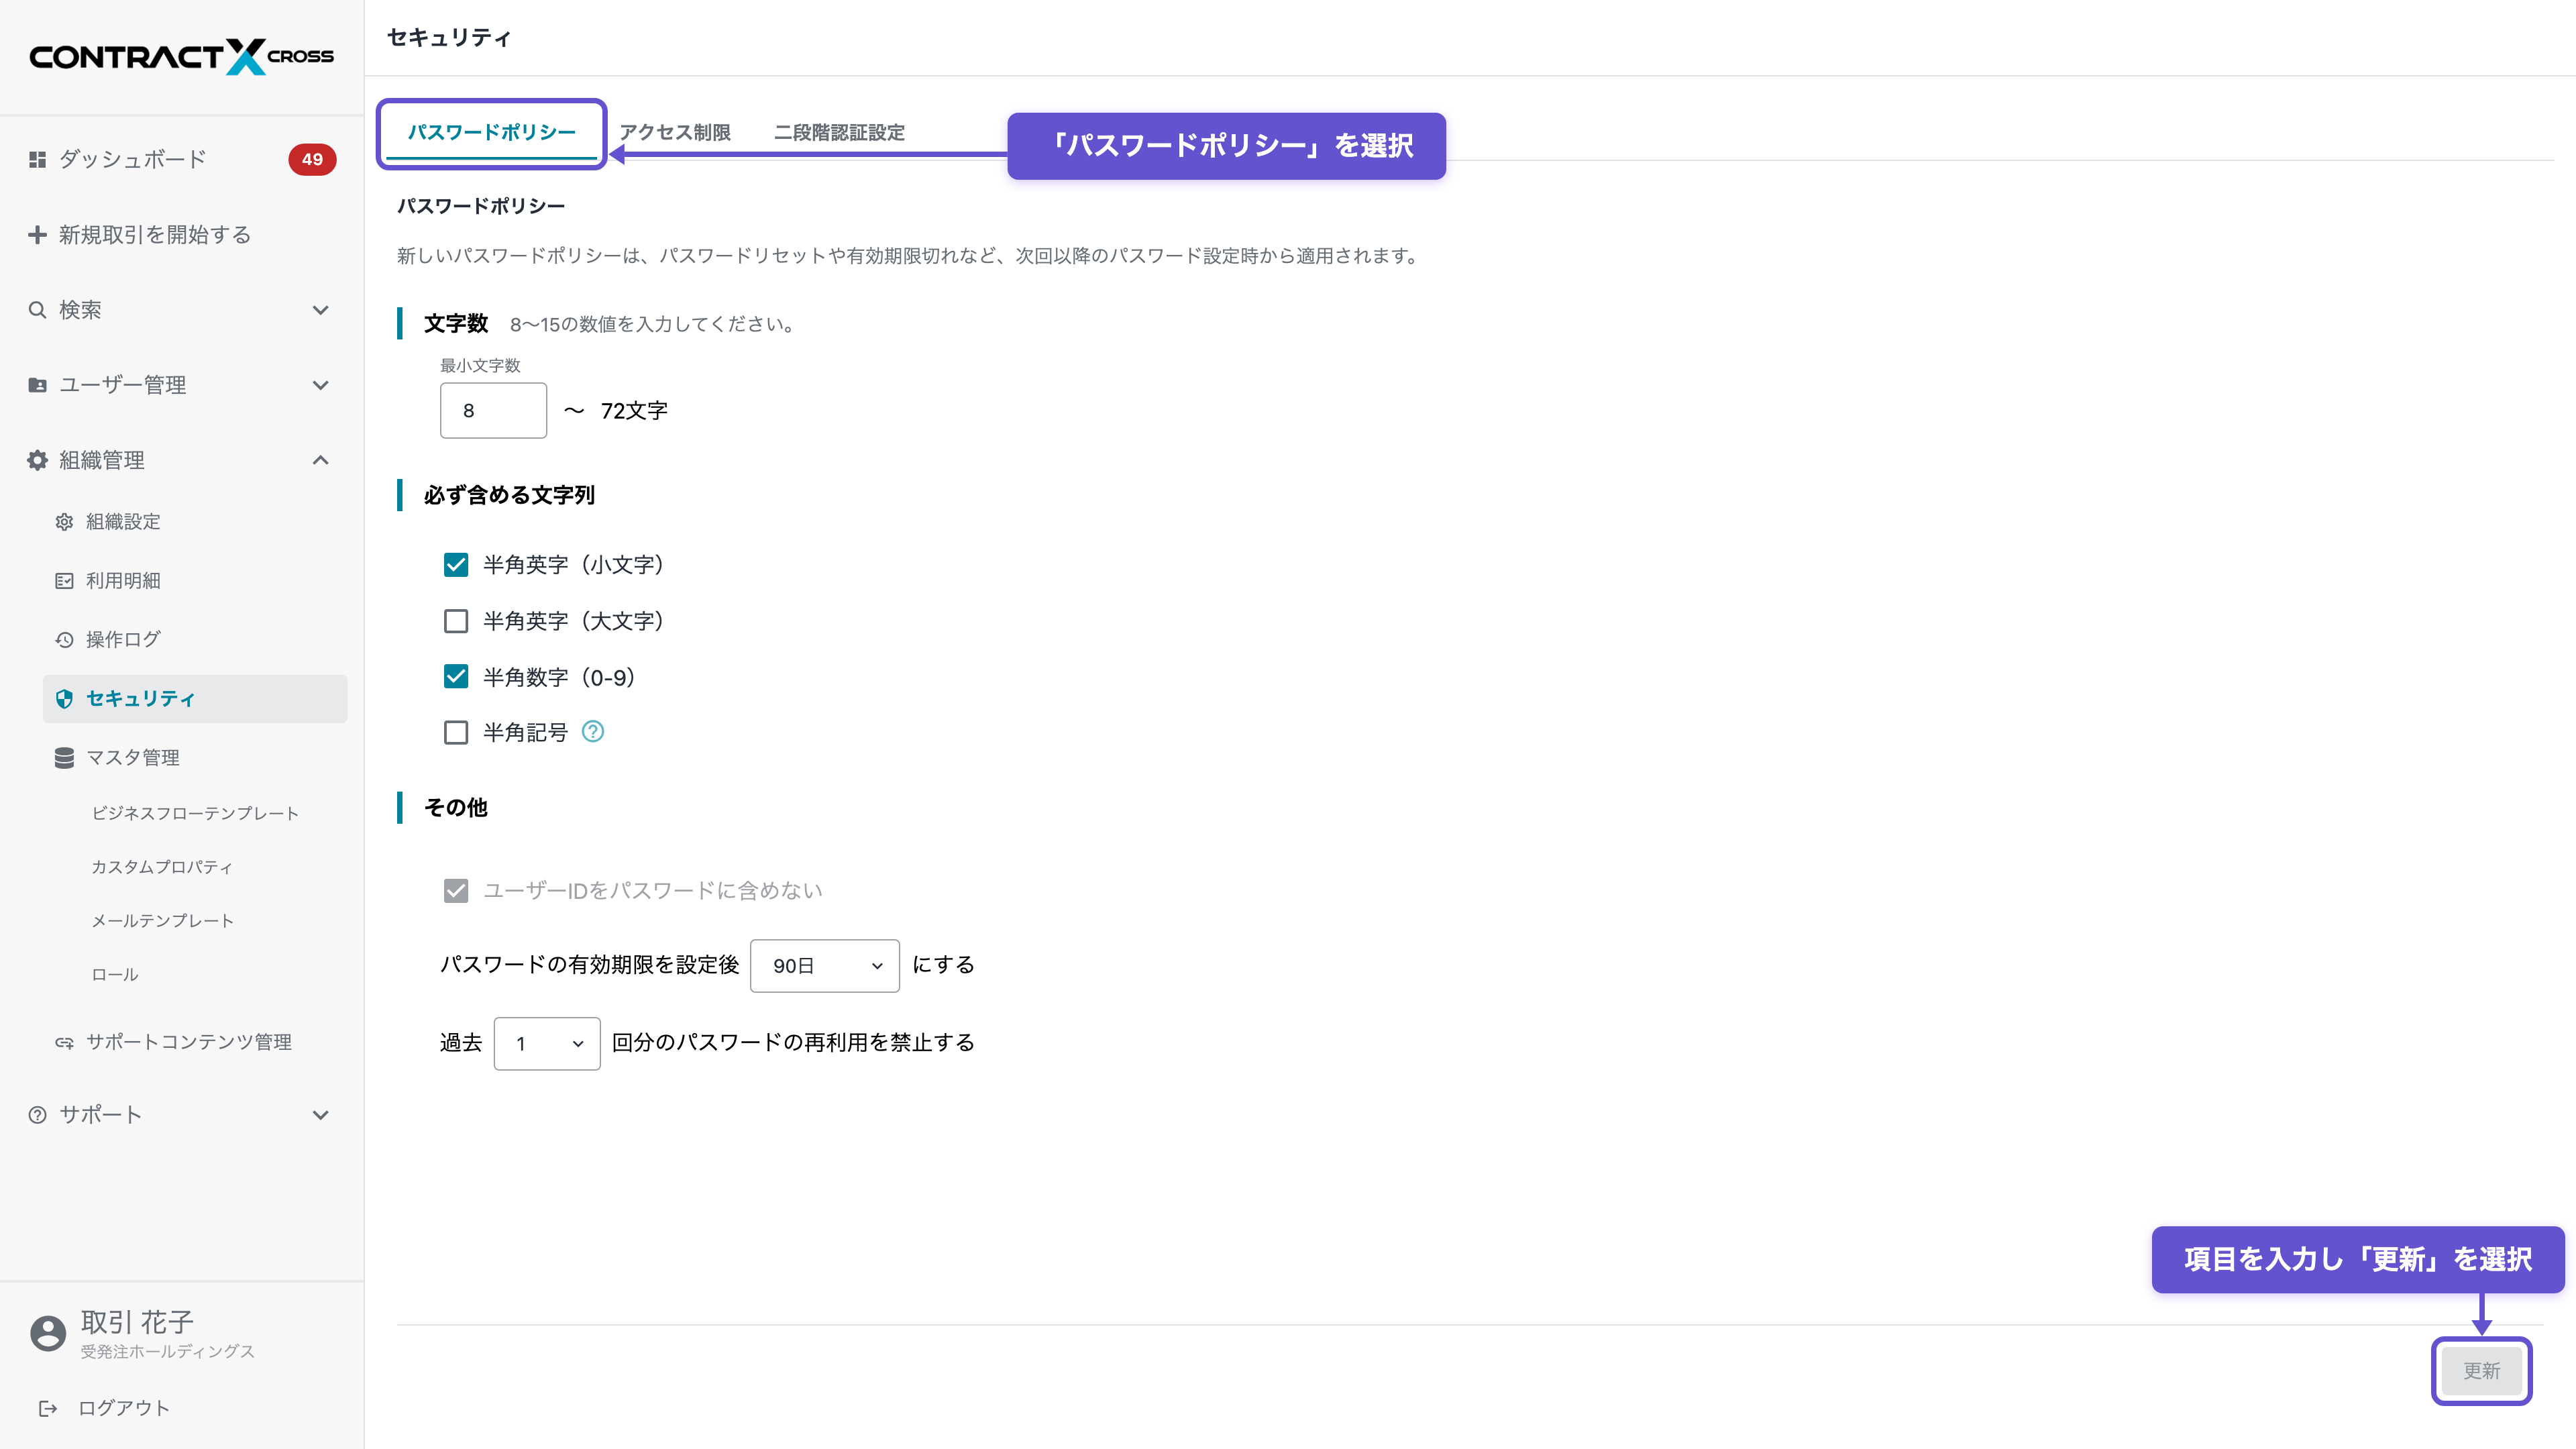
パスワードポリシーの更新方法を説明します。
-
1
パスワードの文字数や含める文字列、有効期限などを編集できます。
-
2
ポリシーの項目を変更後、画面右下にある「更新」を選択します。
変更したパスワードポリシーについて
変更したパスワードポリシーは、パスワードリセット・有効期限切れなど、次回以降のパスワード設定時に適用されます。
アクセス制限
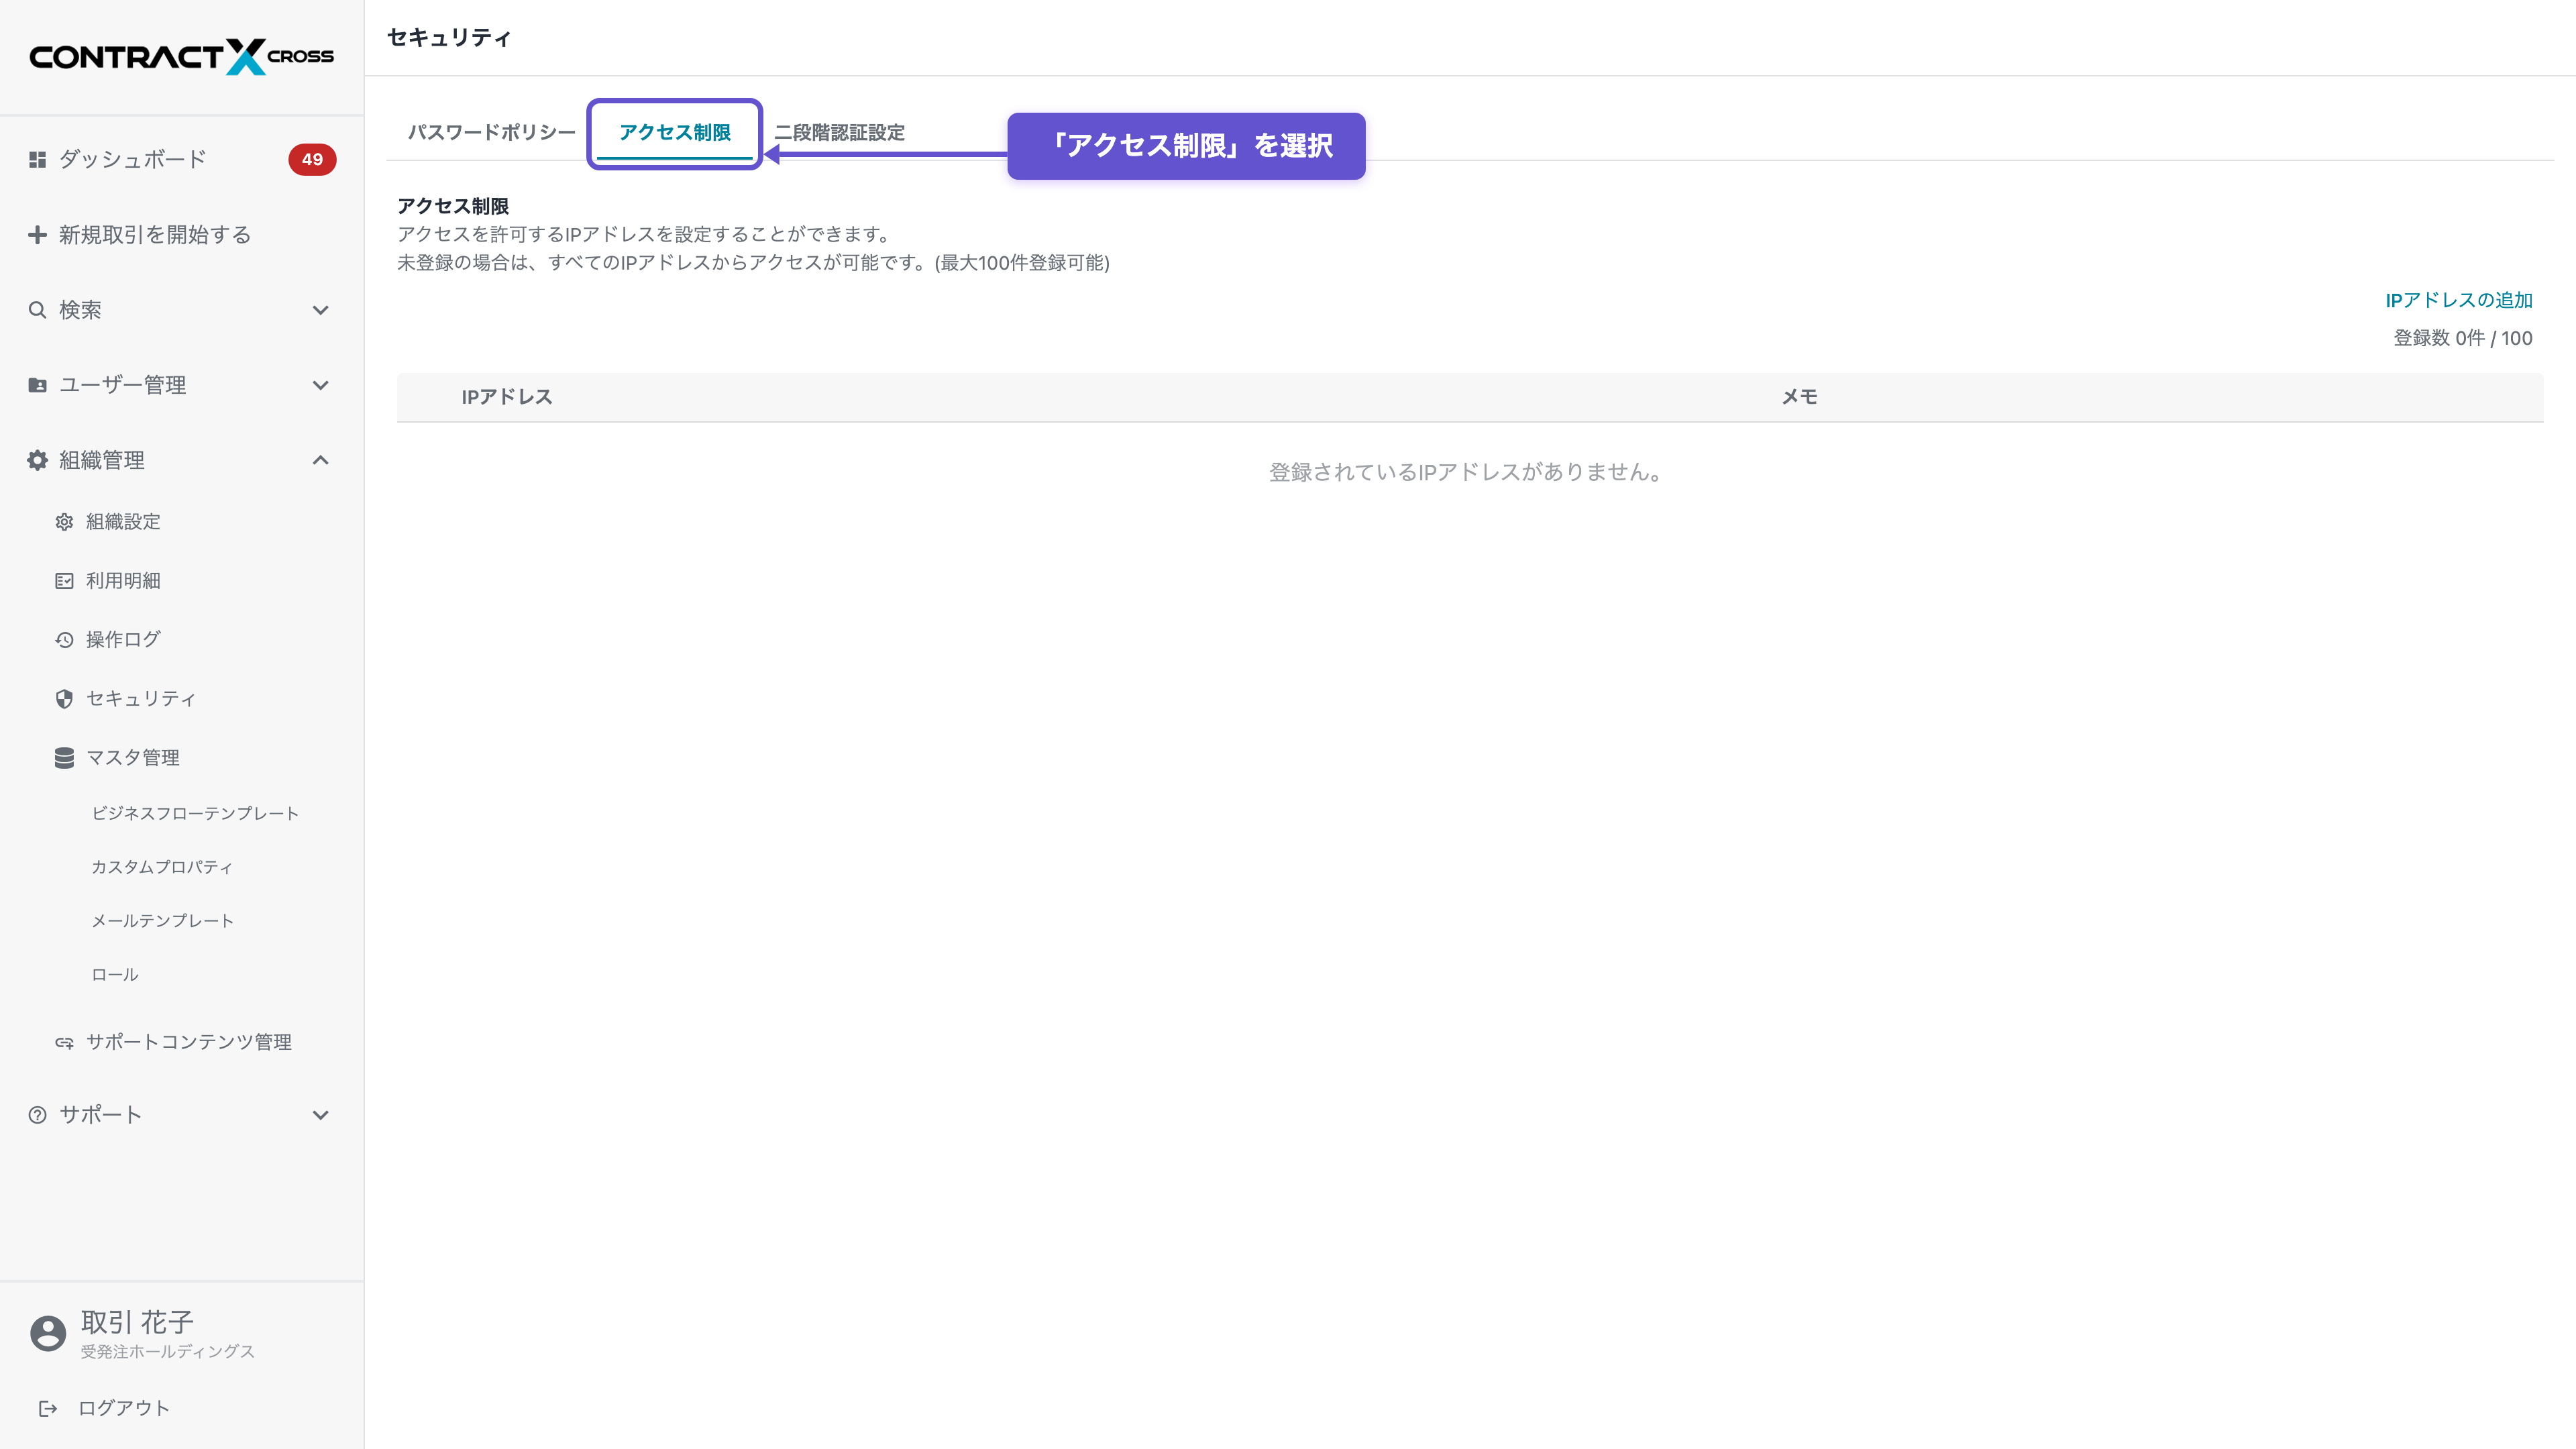
アクセス可能なIPアドレスを設定できます。
設定しているIPアドレスが0個(未設定)の場合、すべてのIPアドレス範囲からアクセスできます。
アクセス制限の作成
アクセスを許可するIPアドレスを登録できます。
アクセス制限の更新
登録済みのIPアドレスを更新できます。
アクセス制限の削除
登録済みのIPアドレスを削除できます。
二段階認証設定
ユーザーがログインする際の二段階認証に関する設定ができます。
二段階認証設定の更新
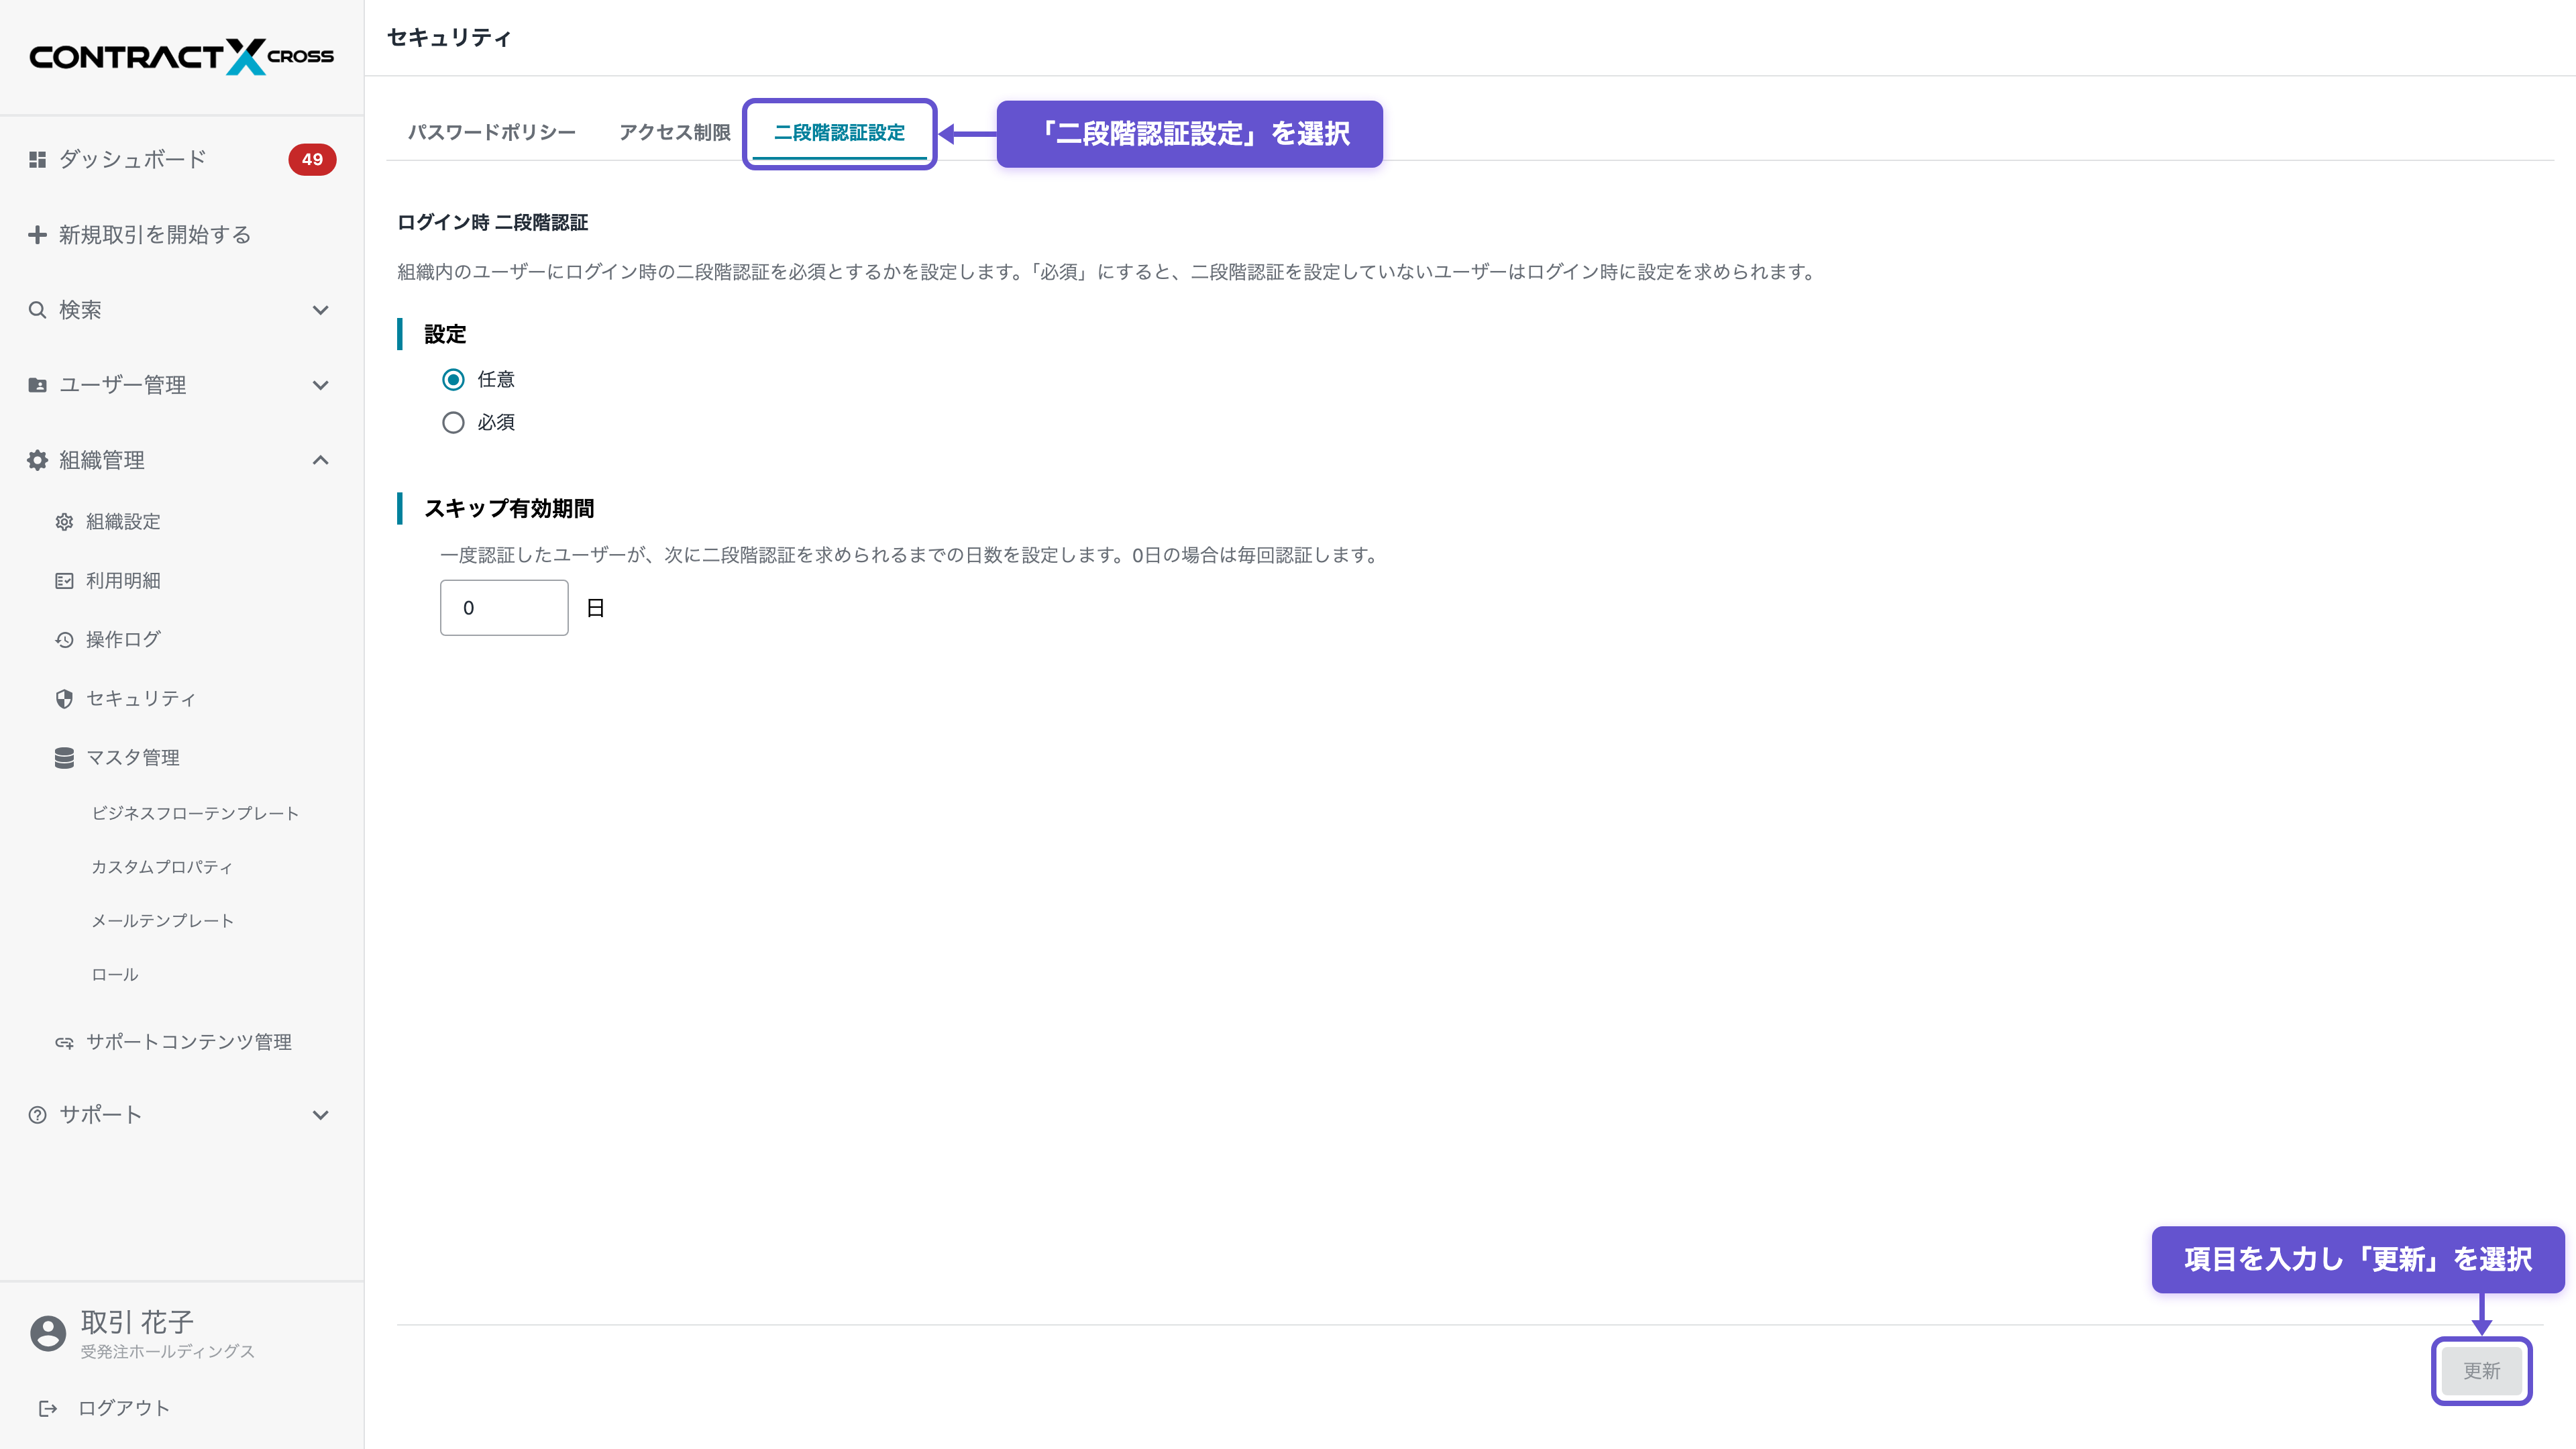
二段階認証設定の更新方法を説明します。
-
1
「設定」で「任意」または「必須」を選択し、「スキップ有効期間」に日数(0〜99日)を入力します。
-
2
項目を変更後、画面右下にある「更新」を選択します。
各項目の内容は以下のとおりです。
- 任意: 二段階認証を設定したユーザーだけが、ログイン時に二段階認証を行います。
- 必須: 二段階認証を設定していないユーザーは、ログイン時に設定を求められます。
- スキップ有効期間: 一度認証したユーザーが、次に二段階認証を求められるまでの日数です。「必須」の場合も含め、同じブラウザでの再ログインに適用されます。0日の場合は毎回認証します。
変更した二段階認証設定について
変更した設定は、各ユーザーの次回のログイン時から適用されます。「必須」から「任意」に変更しても、設定済みのユーザーの二段階認証設定は解除されません。
シングルサインオン(SSO)でログインする場合は、CONTRACT CROSS の二段階認証は行われません。